Підписуйтеся на наш телеграм канал!
Хакери навчились непомітно для антивірусів розміщувати віруси в архівах

Фахівці компанії Crowdstrike повідомили, що хакери навчились непомітно для антивірусів розміщувати віруси в архівах. Зловмисники впроваджують бекдори в архіви WinRAR, що саморозпаковуються, уникаючи виявлення засобами безпеки.
Архіви, що саморозпаковуються (SFX), створені за допомогою WinRAR або 7‑Zip — виконувані файли, які містять архівовані дані і вбудований код для розпакування. SFX-файли також можуть бути захищені паролем для запобігання несанкціонованому доступу. Мета SFX-файлів — спростити поширення архівних даних серед користувачів, які не мають утиліти для вилучення пакета.
Шкідлива функція SFX-файлу полягає у зловживанні параметрами установки WinRAR для запуску PowerShell, командного рядка Windows та диспетчера завдань із системними привілеями.
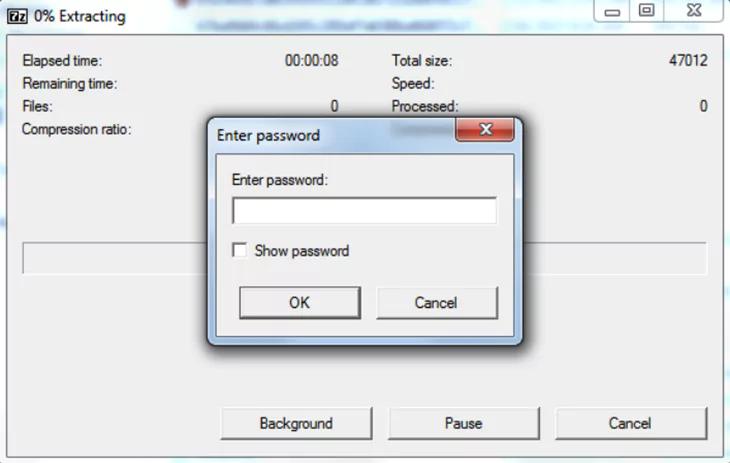
Експерти Crowdstrike виявили зловмисника, який використав вкрадені облікові дані, щоб налаштувати файл “utilman.exe” для запуску запароленого SFX-архіву, який раніше був впроваджений у систему. Utilman – програма спеціальних можливостей, яку можна запустити до входу користувача до системи. Хакери часто використовують його для обходу системної автентифікації.
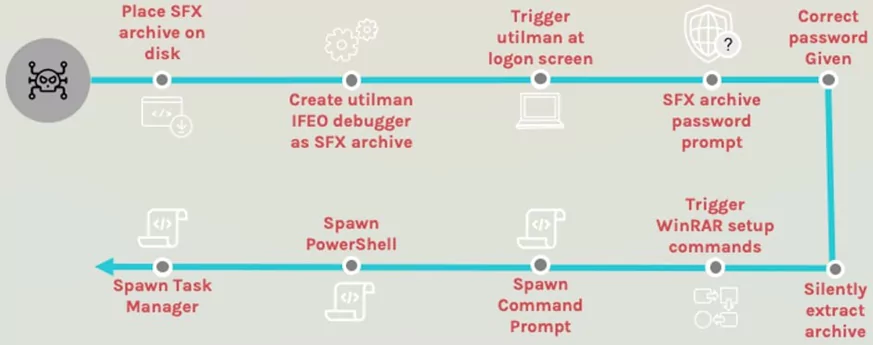
Зловмисник налаштував SFX-архів таким чином, щоб у процесі вилучення діалогове вікно не відображалось. Хакер також додав команди запуску PowerShell, командного рядка та диспетчера завдань. WinRAR пропонує набір розширених параметрів SFX, які дозволяють автоматично запускати файли, а також перезаписувати існуючі файли в папці призначення.
Дослідники радять користувачам приділяти особливу увагу SFX-архівам та використовувати відповідне ПЗ для перевірки вмісту архіву та пошуку потенційних сценаріїв або команд, запланованих для запуску під час вилучення.
Нагадаємо — окрім непомітного розміщення шкідливих вірусів в архівах, хакери навчились майнити криптовалюти у фоновому режимі піратських версій сервісів для роботи з відео від Apple. Після інсталювання зловмисне програмне забезпечення таємно видобуває криптовалюту за допомогою інфікованих гаджетів. Аналітики з безпеки наголосили — ПЗ не завжди можна виявити.