Підписуйтеся на наш телеграм канал!
Фахівці з кібербезпеки виявили мільйони репозиторіїв на GitHub, що містять критичні вразливості

Аналітики Nautilus проаналізувала вибірку з 1,25 млн репозиторіїв GitHub і виявили, що близько 2,95% з них вразливі до атаки RepoJacking. Дослідники дійшли висновку — глобально проблема може охоплювати приблизно 9 млн із 300 млн репозиторіїв GitHub.
RepoJacking — це атака, під час якої зловмисник реєструє ім’я користувача і створює репозиторій, який використовувався організацією в минулому. Як наслідок — будь-який проект або код, який покладається на залежності атакованого проекту, отримуватиме залежності та код із репозиторію, контрольованого зловмисником. А той вже може містити шкідливий код.
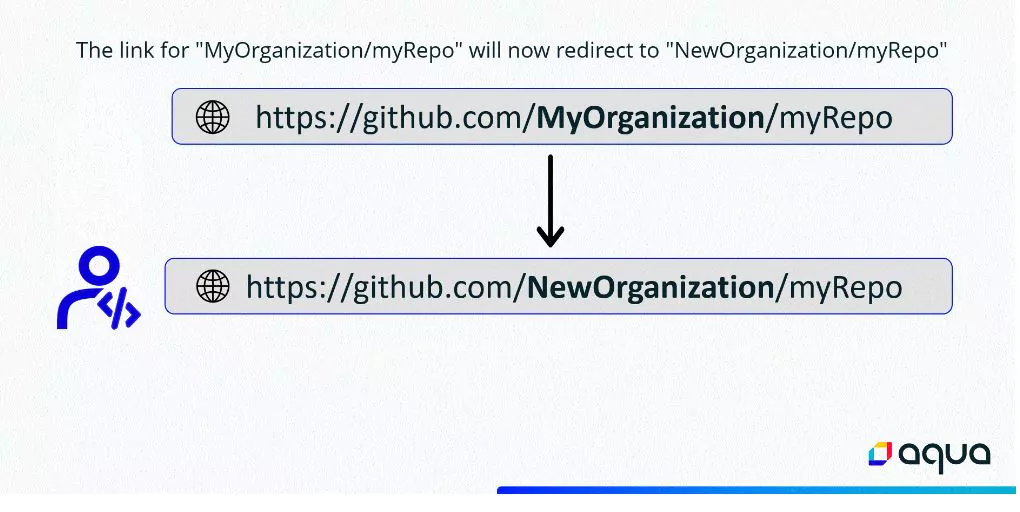
GitHub вже запустив кілька механізмів для боротьби з RepoJacking. Однак експерти наголошують, що ці рішення досі легко обійти. Так, GitHub захищає лише дуже популярні проекти, але вони можуть використовувати залежності від менш популярних і вразливих репозиторіїв. Спеціальні заходи захисту також не поширюються на проекти, що стали популярними після їхнього перейменування або переходу права власності.
Програмісти перевірили відомі організації на наявність слабких репозиторіїв і виявили випадки експлуатації вразливостей навіть у проектах, керованих Google і Lyft. Власникам проектів порекомендували мінімізувати ресурси, що витягуються із зовнішніх репозиторіїв. Їм також слід зберігати контроль над репозиторіями старих або придбаних брендів.