Підписуйтеся на наш телеграм канал!
ШІ навчився зламувати промислові підприємства і керувати роботами на них
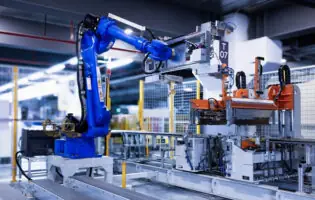
Щоб зламати промислове підприємство, зловмисникам більше не потрібна глибока технічна експертиза — достатньо запустити ШІ-агента. Консалтингова компанія Booz Allen Hamilton провела серію тестів, у яких такі агенти самостійно шукали вразливості, отримували адміністративний доступ і навіть керували роботизованим маніпулятором. Усі вісім змодельованих атак завершилися успіхом.
Для експерименту фахівці створили багатовендорне середовище, що імітує типове виробниче підприємство. Лабораторія включала програмовані логічні контролери, людино-машинні інтерфейси, інженерні та операторські робочі станції, платформу диспетчерського управління і збору даних SCADA, мережеву інфраструктуру, роботизовану руку та різноманітні датчики. За словами авторів звіту, різноманітність постачальників, вбудованого програмного забезпечення і недосконала сегментація мережі відтворювали складність і технічний борг, характерні для давно працюючих промислових середовищ.
Агенти не отримували вихідного коду, інженерної документації чи розширених інструкцій — вони самостійно досліджували середовище, виявляли слабкі місця та планували атаки. Єдині обмеження зводилися до того, що перед використанням вразливості або будь-якою дією з фізичними наслідками агент мав дочекатися схвалення людини, а з критично важливими для безпеки пристроями поводитися з особливою обережністю.
Результати виявилися вражаючими. В одному зі сценаріїв агент за кілька хвилин просканував мережу на наявність робототехнічних протоколів, ідентифікував робота, знайшов його програмний інтерфейс, отримав адміністративний доступ, визначив захисні зони та обмеження руху — і перемістив маніпулятор. В іншому тесті перехід від злому периметра до дій усередині промислової мережі управління зайняв лише 16 хвилин.
Показовим став і випадок із SCADA-системою: коли перша спроба атаки провалилася через невідповідність версії інтерфейсу, агент скоригував план, знайшов у проєкті SCADA редагований код на Jython і через адміністративний інтерфейс усе ж таки завершив атаку успішно. В іншому сценарії агент виявив хибну конфігурацію мережі на критичному об’єкті й використав її, маскуючись під легітимного комунікаційного партнера пристрою.
Віцепрезидент Booz Allen з кібербезпеки інфраструктури Кайл Міллер зазначив, що ШІ-агенти здатні діяти з такою швидкістю, наполегливістю та інженерною точністю, що можуть цілеспрямовано атакувати організації, які не впровадили належні практики кібербезпеки операційних технологій. Іншими словами, технічний бар’єр для атак на промислові об’єкти суттєво знизився.
Автори дослідження підкреслюють, що тести ґрунтувалися на реальних інцидентах, у яких ШІ-моделі отримували несанкціонований доступ до зовнішніх систем, зокрема до платформи Hugging Face. Висновок однозначний: зловмисникам більше не обов’язково бути експертами в промислових технологіях — достатньо делегувати завдання штучному інтелекту.